PrestaShop : en finir avec l'écran « Jeton (token) invalide » au retour d'une pause
Vous laissez un onglet du back-office ouvert, vous partez déjeuner ou vous revenez le lendemain matin, vous rechargez la page et PrestaShop affiche :
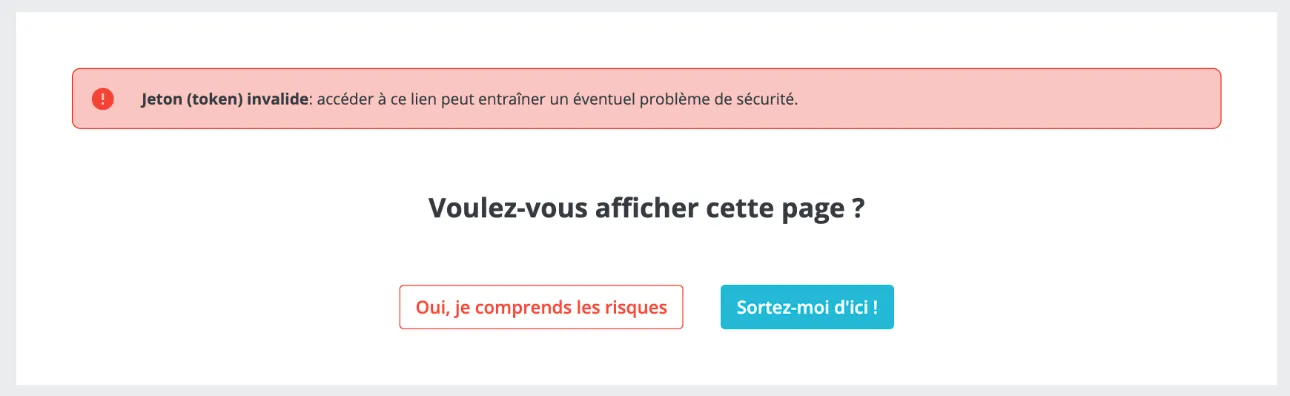
Vous êtes pourtant toujours connecté, et personne n'a tenté d'attaquer votre boutique. Cet article explique d'où vient cet écran et comment le faire disparaître en quelques minutes, sans affaiblir la sécurité du back-office.
La cause : deux durées de vie qui ne s'accordent pas
Le back-office de PrestaShop 1.7, 8 et 9 s'appuie sur deux mécanismes distincts :
| Rôle | Durée de vie par défaut | |
|---|---|---|
| Cookie employé PrestaShop | Vous garde connecté au back-office | 480 heures (20 jours), réglage « Durée de vie du cookie back-office » |
| Session PHP | Conserve le jeton de sécurité des pages du back-office | 1440 secondes (24 minutes), réglage PHP session.gc_maxlifetime |
Les pages modernes du back-office (celles construites avec Symfony) portent dans leur adresse un paramètre _token=.... C'est un jeton anti-CSRF : il prouve que le lien a bien été généré par votre back-office et non par un site malveillant qui chercherait à vous faire cliquer sur une action à votre insu. Ce jeton est conservé dans la session PHP.
Voici ce qui se passe après une pause :
- Au bout de 24 minutes d'inactivité, PHP considère la session comme expirée et finit par l'effacer, jeton compris.
- Vous rechargez la page. Le cookie employé, lui, est toujours valide : PrestaShop vous reconnaît et ouvre une nouvelle session, avec un nouveau jeton.
- Le jeton qui figure encore dans l'adresse de votre page ne correspond plus. Le contrôleur de sécurité de PrestaShop (
TokenizedUrlsListener) vous redirige alors vers l'écran « Jeton (token) invalide ».
Seules les pages dont l'adresse contient _token= sont concernées. Les anciennes pages du back-office, dont l'adresse contient ?token=, utilisent un jeton calculé à partir de votre identifiant employé : il ne dépend pas de la session et ne change pas.
Cliquer sur « Oui, je comprends les risques » est sans danger quand c'est vous qui venez de recharger la page. Mais devoir le faire à chaque retour devient vite pénible. La solution consiste à allonger la durée de vie de la session PHP.
Savoir comment PHP tourne sur votre serveur
La façon de modifier un réglage PHP dépend du mode dans lequel PHP est exécuté. Le plus simple pour le savoir est d'installer notre module gratuit Configuration serveur. Il affiche ces informations directement dans le back-office, sans créer de fichier sur le serveur.
- Téléchargez le module, puis installez-le depuis Modules > Gestionnaire de modules > « Installer un module ».
- Ouvrez sa configuration et allez dans l'onglet Serveur, panneau « Informations sur le serveur ».
- Regardez la ligne Version PHP. Le mode d'exécution est indiqué entre parenthèses après le numéro de version :
- apache2handler : PHP tourne en module Apache (mod_php). Suivez la solution A.
- fpm-fcgi ou cgi-fcgi : PHP tourne en PHP-FPM ou en CGI. Suivez la solution B.
- Une autre valeur, par exemple litespeed : demandez à votre hébergeur comment modifier un réglage PHP pour votre site.
- Dans l'onglet PHPinfo du module, notez les valeurs de
session.gc_maxlifetimeetsession.save_path, dans la section « session ».
Évitez de créer vous-même un fichier phpinfo.php à la racine de la boutique : oublié sur le serveur, il expose votre configuration à n'importe qui. Le module signale d'ailleurs ce genre de fichier oublié dans son audit de sécurité.
Beaucoup d'hébergeurs proposent aussi une page « Configuration PHP » dans leur espace client. Si vous y trouvez le réglage session.gc_maxlifetime, c'est la méthode la plus simple : passez-le à 28800 et vous pouvez sauter directement à la partie 4.
La correction
Solution A : PHP en module Apache, via le fichier .htaccess
Ouvrez le fichier .htaccess à la racine de la boutique et ajoutez ces lignes tout en haut du fichier :
<IfModule mod_php.c>
    php_value session.gc_maxlifetime 28800
</IfModule>
<IfModule mod_php7.c>
    php_value session.gc_maxlifetime 28800
</IfModule>

# ~~start~~ Do not remove this comment, Prestashop will keep automatically the code outside this comment when .htaccess will be generated again
...
28800 secondes représentent 8 heures, soit une journée de travail. Trois précautions :
- Placez-les avant la ligne
# ~~start~~. PrestaShop régénère le.htaccessquand vous enregistrez la page « Trafic & SEO » ou que vous activez les URL simplifiées. Il conserve tout ce qui se trouve avant# ~~start~~et après# ~~end~~, mais réécrit ce qu'il y a entre les deux. - Gardez les blocs
<IfModule>. Une lignephp_valueseule provoque une erreur 500 sur tout le site si l'hébergeur passe un jour à PHP-FPM. Avec ces blocs, Apache l'ignore simplement.mod_php.ccorrespond à PHP 8,mod_php7.cà PHP 7. - Le fichier
.user.inine fonctionne pas dans ce mode : PHP en module Apache ne le lit pas.
Solution B : PHP-FPM ou CGI, via le fichier .user.ini
Créez (ou complétez) un fichier .user.ini à la racine de la boutique, à côté de index.php :
session.gc_maxlifetime = 28800PHP relit ce fichier toutes les 5 minutes par défaut : attendez un peu avant de vérifier. Dans ce mode, n'ajoutez pas de php_value dans le .htaccess, cela provoquerait une erreur 500.
Vérifier que le réglage est pris en compte
Recréez le fichier phpinfo() de la partie 2 et cherchez session.gc_maxlifetime : la colonne Local Value doit afficher 28800. Supprimez ensuite le fichier.
Puis faites le test réel : ouvrez une page du back-office dont l'adresse contient _token= (par exemple Catalogue > Produits), laissez-la une heure, et rechargez-la.
Si l'écran revient malgré tout : un dossier de sessions privé
Si Local Value affiche bien 28800 mais que l'écran revient toujours au bout d'une demi-heure, vos sessions sont effacées par autre chose que votre site. Deux cas fréquents sur les hébergements mutualisés :
- Le dossier des sessions est partagé avec d'autres sites (souvent
/tmp). Chaque site fait son propre ménage avec sa propre durée, et un voisin réglé sur 24 minutes efface aussi vos sessions. - Le serveur est sous Debian ou Ubuntu (
session.save_pathvaut/var/lib/php/sessions). Le ménage y est fait par une tâche planifiée du système, qui lit la durée dans lephp.inigénéral et ignore votre.htaccesset votre.user.ini.
La solution est de donner à la boutique son propre dossier de sessions, en dehors du dossier public du site, accessible en écriture par PHP. Par exemple, en mod_php :
<IfModule mod_php.c>
    php_value session.save_path "/home/votre-compte/sessions-boutique"
    php_value session.gc_maxlifetime 28800
    php_value session.gc_probability 1
    php_value session.gc_divisor 100
</IfModule>
Et en PHP-FPM ou CGI, dans .user.ini :
session.save_path = "/home/votre-compte/sessions-boutique"
session.gc_maxlifetime = 28800
session.gc_probability = 1
session.gc_divisor = 100
Remplacez le chemin par un chemin absolu réel de votre hébergement et créez le dossier avant d'enregistrer. Les lignes gc_probability et gc_divisor sont indispensables : la tâche planifiée du système ne nettoiera plus ce dossier, c'est PHP qui doit s'en charger lui-même. Si vous dupliquez le bloc mod_php.c en mod_php7.c comme plus haut, faites-le aussi ici.
Pourquoi ne pas simplement désactiver la vérification du jeton
Sur PrestaShop 8 et 9, un réglage fait disparaître cet écran d'un clic : Paramètres avancés > Sécurité > « Protection des jetons dans le back-office ». Sur PrestaShop 1.7, ce bouton n'existe pas, mais une variable d'environnement _TOKEN_=disabled a le même effet.
Ne le faites pas. Ce jeton est précisément ce qui empêche un site tiers, un e-mail piégé ou un lien glissé dans un message de déclencher une action dans votre back-office pendant que vous y êtes connecté : supprimer des produits, modifier un employé, changer une configuration. Le désactiver supprime le symptôme en retirant la protection de toutes les pages du back-office.
Réduire la « Durée de vie du cookie back-office » (Paramètres avancés > Administration) n'est pas une meilleure idée : l'écran disparaîtrait, mais parce que PrestaShop vous déconnecterait. Allonger la session PHP règle le vrai problème sans rien céder sur la sécurité.